Sayfa yükleniyor
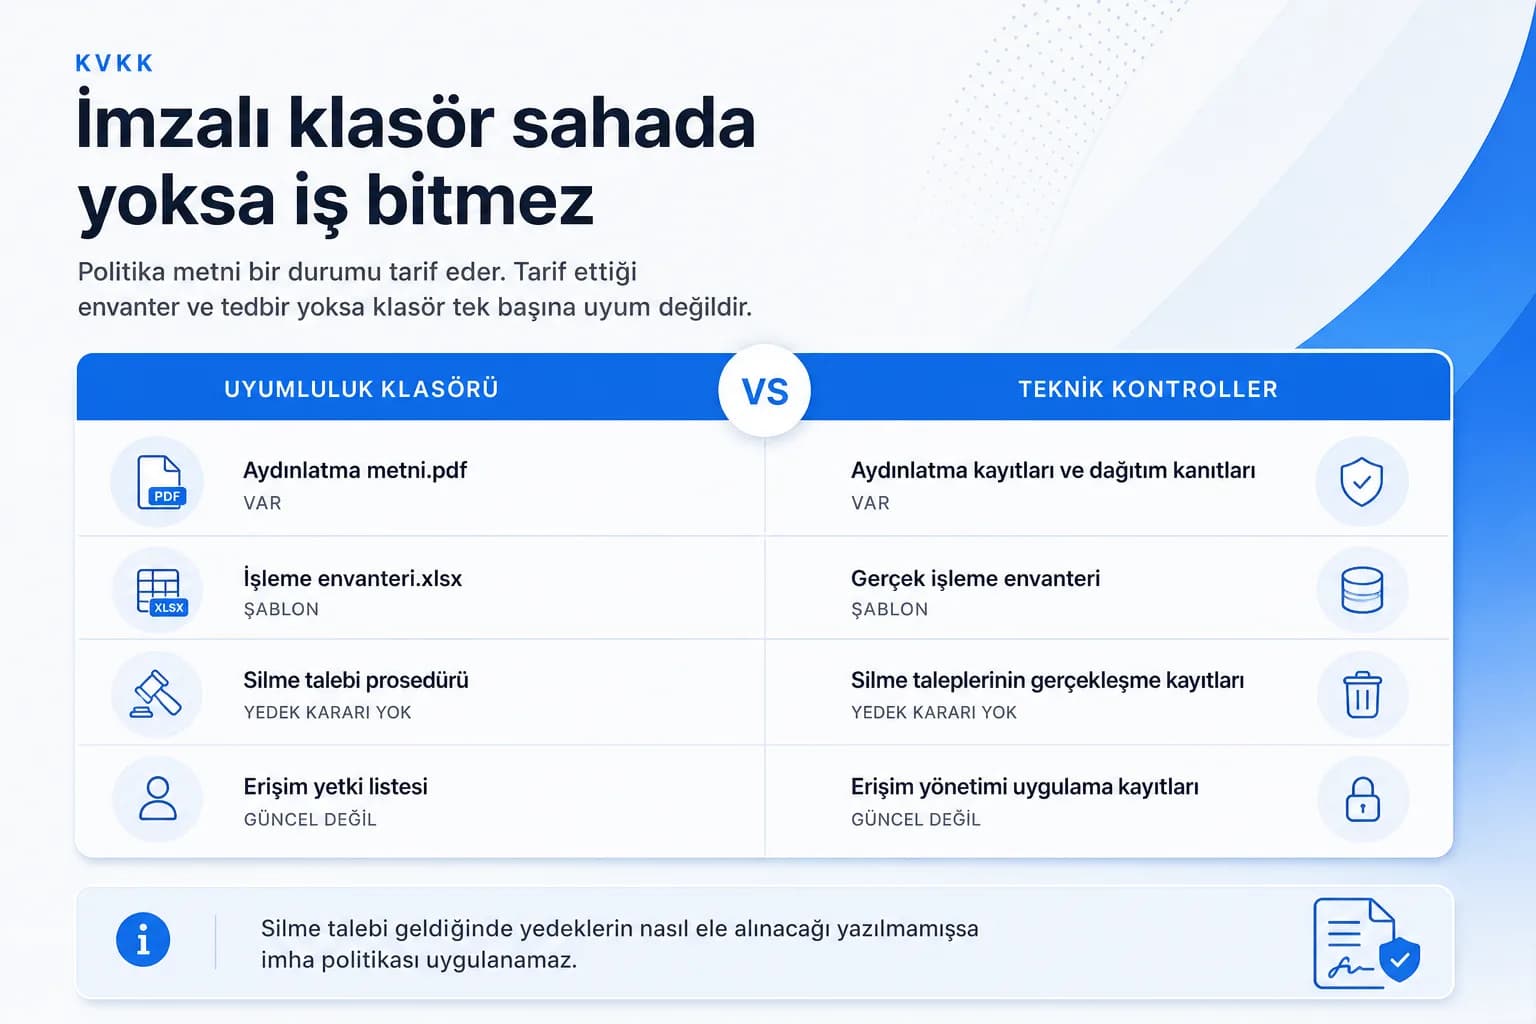
KVKK çalışması birçok firmada benzer şekilde başlıyor: bir danışmandan politika seti alınıyor, imzalar toplanıyor, dosya klasöre kaldırılıyor. Klasör hazır olduğunda iş bitmiş sayılıyor.
Oysa o klasördeki metinler bir durumu tarif eder. Tarif ettiği durum sahada yoksa, metnin varlığı tek başına anlam taşımaz. Aşağıda, metinlerin altını dolduran teknik ve idari işin ne olduğunu anlatmaya çalıştık.
Aydınlatma metni, açık rıza formları, saklama ve imha politikası, veri sorumlusu irtibat kişisi ataması; bunların hepsi gerekli. Ama hepsi bir iddiadır. Metinde “veriler yetkisiz erişime karşı korunur” yazıyorsa, o cümlenin sistem tarafında bir karşılığı olmalı.
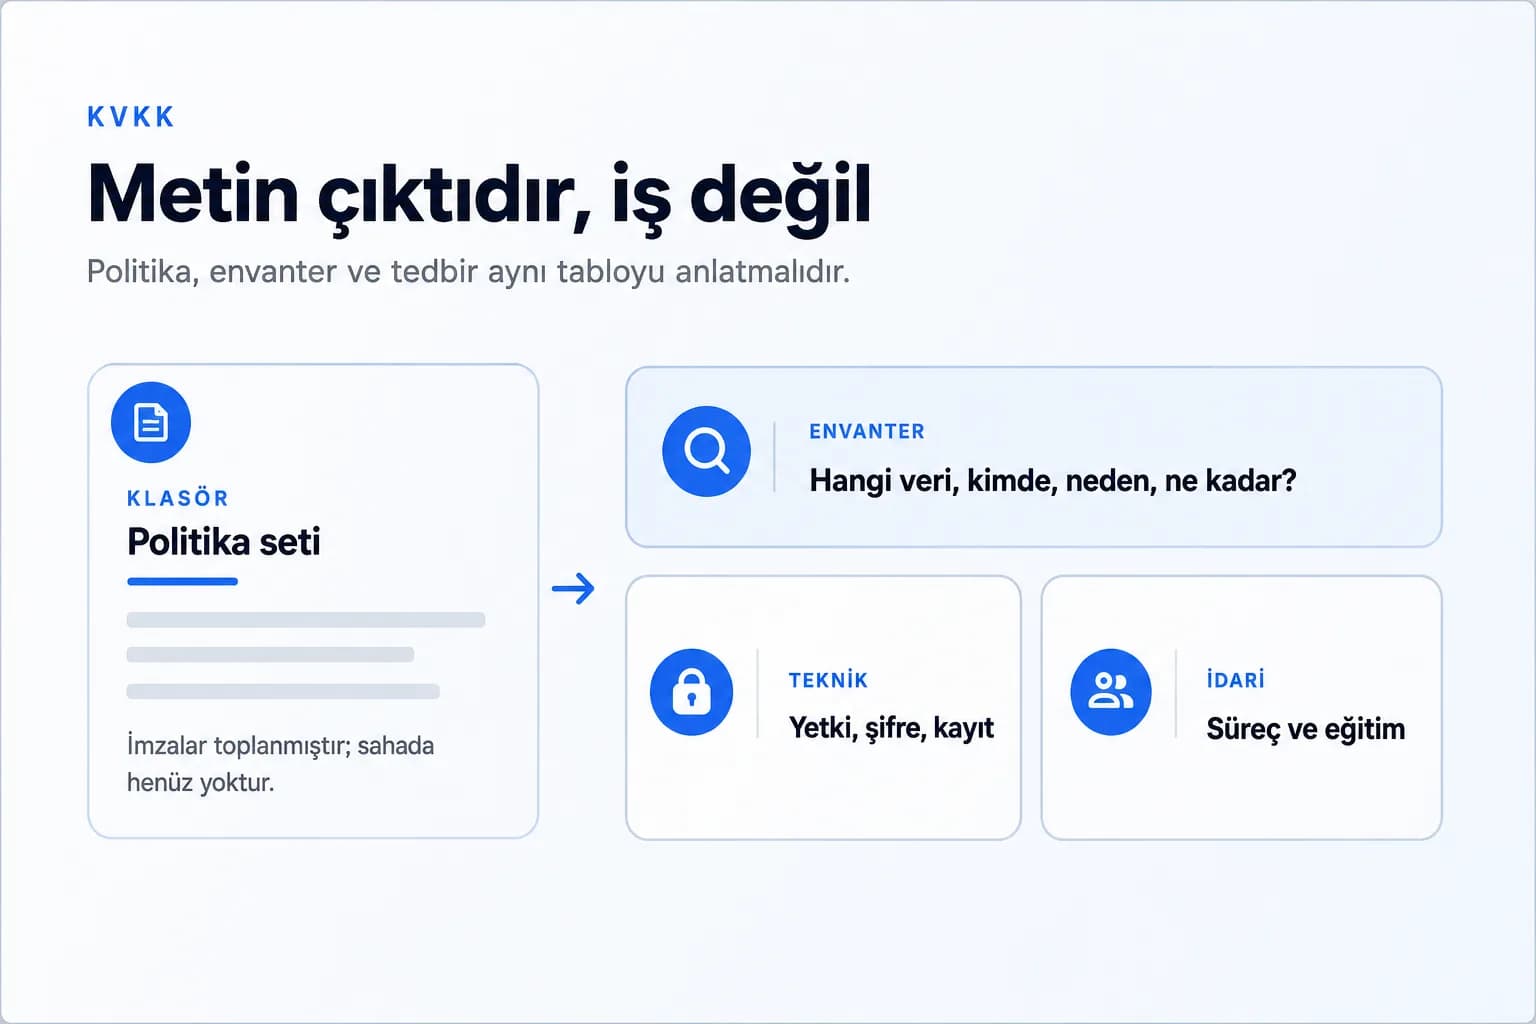
Bir inceleme sırasında ya da bir sızıntı sonrasında sorulan soru metnin var olup olmadığı değil, metnin doğru olup olmadığıdır. İki taraf arasındaki fark kapanmadığı sürece uyum çalışması kâğıt üzerinde kalır.
Uygulamada ilk iş veri envanteri çıkarmaktır. Yani “hangi kişisel veri, hangi sistemde, kimin erişimiyle, ne kadar süre duruyor” sorusunun yazılı cevabı.
Üretim yapan firmalarda bu soru sanıldığından zordur. Bordro yazılımı, PDKS ve turnike kayıtları, kamera sistemi, servis güzergâh listeleri, ziyaretçi defteri, İSG sağlık dosyaları, aday özgeçmişleri, müşteri ve tedarikçi iletişim bilgileri, e-posta arşivi, ortak klasörler ve tek tek bilgisayarlardaki Excel dosyaları. Envanter genellikle son kalemlerde tıkanır.
Envanter tek seferlik bir çalışma değil. Yeni bir yazılım alındığında, bir modül devreye girdiğinde ya da tedarikçi değiştiğinde tablo eskir. Envanteri güncelleyecek sorumluyu belirlemek, envanteri çıkarmak kadar önemli.
Mevzuat, kişisel verinin güvenliği için hem teknik hem idari tedbir bekler. Bunlardan biri eksik olduğunda diğeri boşa düşer.
Sık rastlanan açıklardan biri burada. İşten ayrılan personelin hesabı kapatılmamış, departman değiştiren kişinin eski yetkileri üzerinde kalmış, ortak klasör herkese açık paylaşılmış oluyor. Kural basit: kişi işini yapmak için ne kadarına ihtiyaç duyuyorsa o kadar yetki. Yetkilerin düzenli aralıklarla gözden geçirilmesi ve çıkış sürecine hesap kapatma adımının eklenmesi gerekir.
Dizüstü bilgisayarların disk şifrelemesi, veri aktarımında şifreli bağlantı kullanılması, yedeklerin ve taşınabilir disklerin şifreli tutulması. Sahadan çıkan bir dizüstü bilgisayar ya da kaybolan bir USB bellek, şifreli değilse doğrudan veri ihlali konusudur.
Bir olay yaşandığında kimin, ne zaman, hangi veriye eriştiğini gösteremiyorsanız inceleme tahmine döner. Sunucu, dosya paylaşımı ve kritik uygulamalarda erişim kayıtlarının tutulması gerekir. Bu kayıtların kendisi de kişisel veri içerdiği için erişimi sınırlı olmalı ve amacı dışında kullanılmamalı.
Silme talebi geldiğinde yedekleri nasıl ele alacağınızı önceden karara bağlamadıysanız, imha politikanız uygulanamaz durumda demektir.
Politikada saklama süresi yazar ama hiçbir sistem otomatik silme yapmaz. Web sitesinde aydınlatma metni vardır ama üretim sahasındaki kameranın yanında bilgilendirme tabelası yoktur. Tedarikçiyle sözleşme imzalanmıştır ama tedarikçinin veriyi nerede tuttuğu sorulmamıştır.
Bunların hiçbiri metin sorunu değil, süreç sorunu. Çözüm de yeni bir metin yazmak değil, sorumluyu ve periyodu belirlemek.
Son olarak: bildirim süreleri, idari yaptırımlar ve rehber niteliğindeki kararlar mevzuatla belirlenir ve zaman zaman güncellenir. Bu yüzden uyum çalışmasını bir kez tamamlanan proje gibi değil, İK, hukuk, üretim ve BT'nin birlikte yürüttüğü sürekli bir iş gibi kurgulamak gerekir.
Ücretsiz bir değerlendirmeyle başlıyoruz. Mevcut durumunuzu çıkarıyor, riskleri ve eksikleri önceliklendirilmiş bir yol haritası halinde sunuyoruz.
Ücretsiz değerlendirme