Sayfa yükleniyor
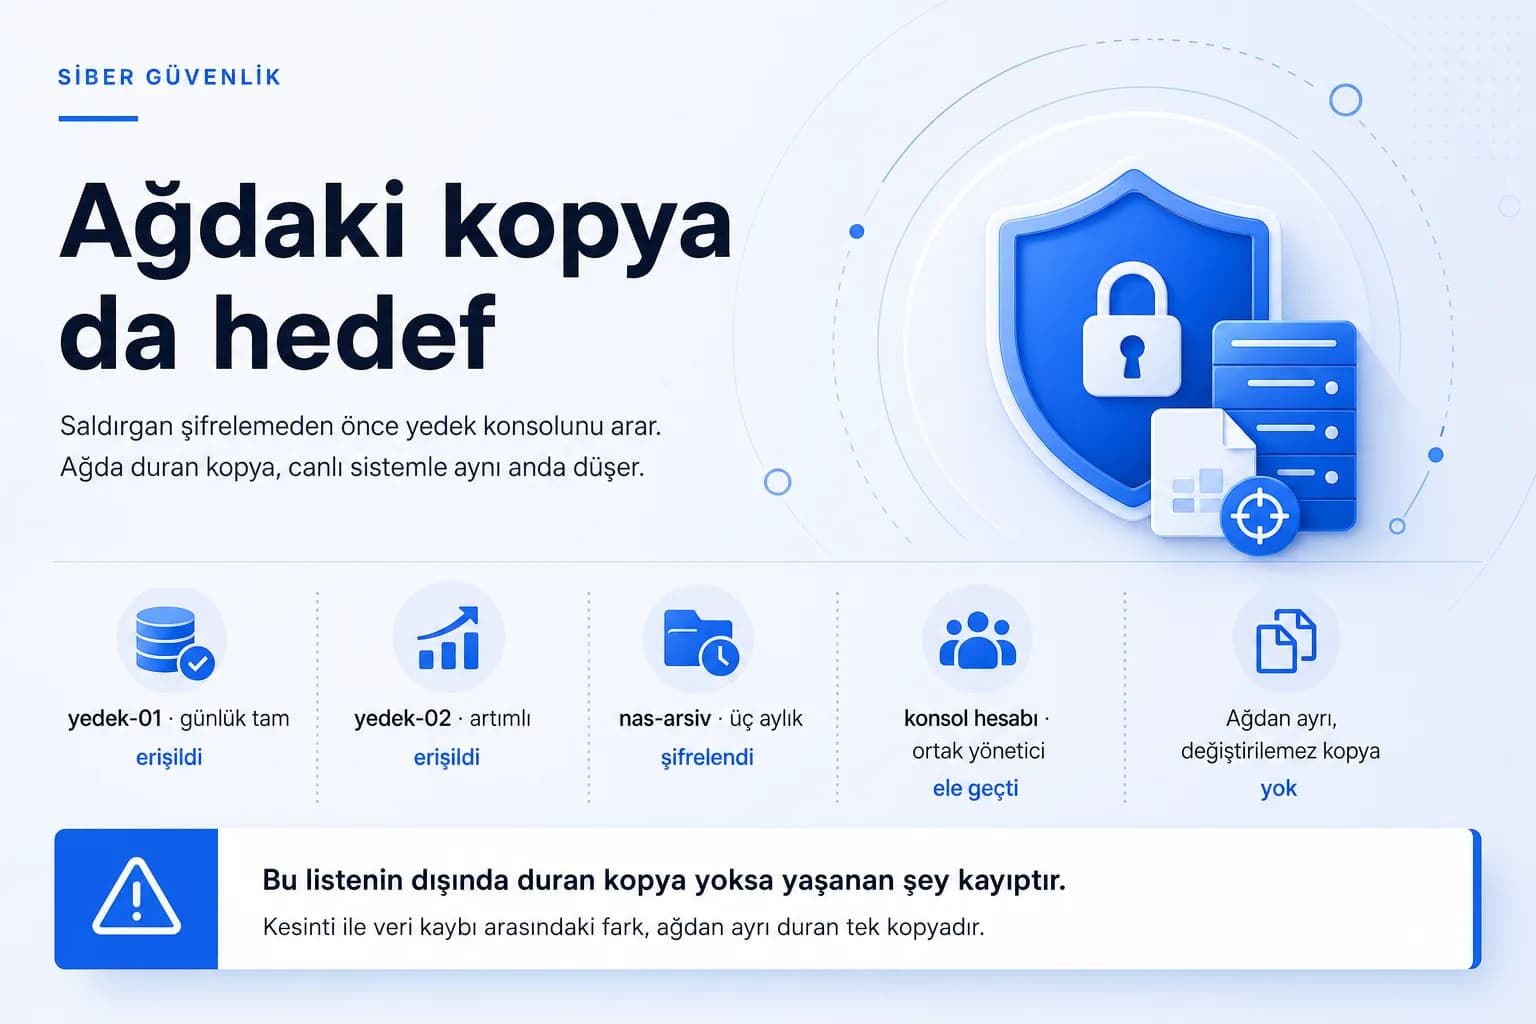
Fidye yazılımı konuşulurken akla önce şifrelenen dosya sunucusu gelir. Oysa olayı asıl pahalı hale getiren şey, geri dönülebilecek temiz bir kopyanın kalmamasıdır. Yedeğiniz sağlamsa yaşadığınız şey bir kesintidir; yedeğiniz de şifrelendiyse yaşadığınız şey bir veri kaybıdır.
Bugün karşılaşılan yöntemlerde saldırgan ağa girer girmez şifrelemeye başlamıyor. Önce ortamı tanıyor, yedek yazılımının konsolunu, yedek disklerini ve ağ paylaşımlarını arıyor. Şifreleme çoğu zaman en son adım oluyor; yani yedekler kullanılamaz hale getirildikten sonra.
Bu yazıda yedek tarafını saldırıyı düşünerek nasıl kurgulayacağınıza ve olay yaşandığında ilk saatlerde ne yapıp ne yapmayacağınıza bakıyoruz.
Fidye pazarlığının tek dayanağı, kurumun veriye başka bir yoldan ulaşamamasıdır. Yedek altyapısı bu yüzden yan hedef değil, doğrudan hedeftir. Yedeği bozamayan bir saldırganın elinde pazarlık gücü kalmaz.
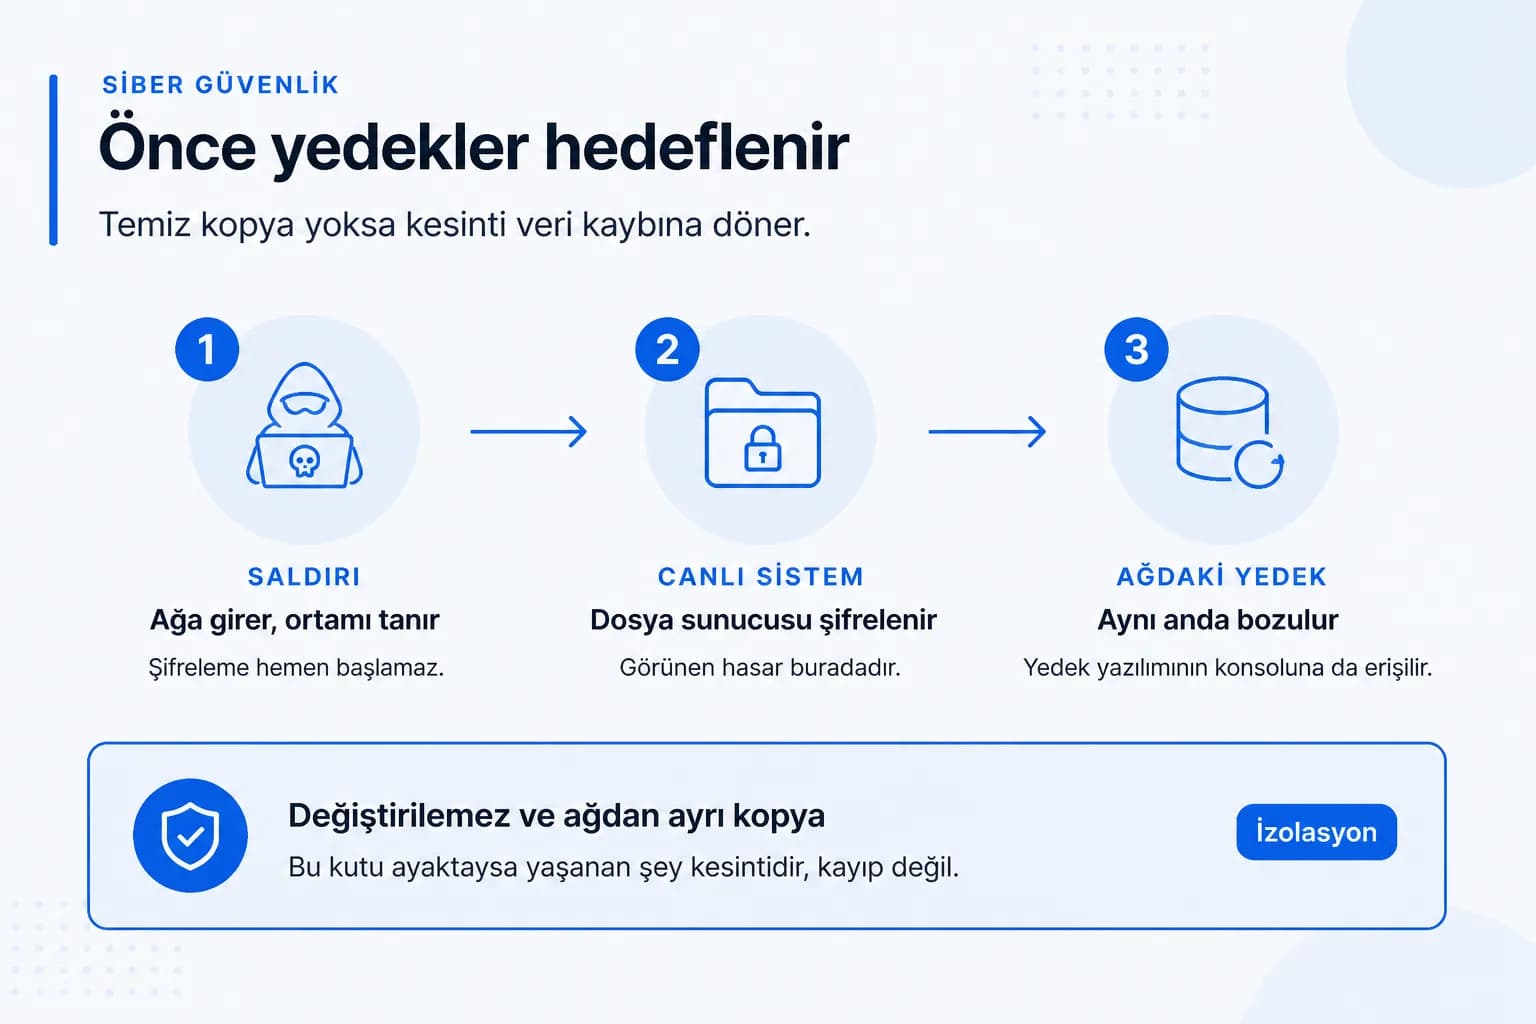
Çoğu kurumda yedek sunucusu alan adına dahildir, yedek konsoluna kurum hesabıyla girilir ve yedek diski sunucuya sürekli bağlıdır. Bu düzende alan adı yöneticisi yetkisi ele geçiren biri için yedek dosyaları diğer dosyalardan farksızdır.
Değiştirilemez (immutable) yedek, belirlenen saklama süresi boyunca silinemeyen ve üzerine yazılamayan kopyadır. Nesne depolamada saklama kilidi, disk tabanlı cihazlarda üretici tarafından sağlanan koruma modu veya teyp gibi yapılarla kurulur.
Burada asıl mesele teknoloji değil yetkidir: silme yetkisi, yedek yazılımının günlük olarak kullandığı hesapta bulunmamalıdır. Saklama süresini belirlerken de bir olayın fark edilmeden geçirebileceği süreyi hesaba katın; bulaşma çoğu zaman ilk gün anlaşılmaz.
İkinci savunma hattı, üretim ortamının kimlik doğrulamasıyla erişilemeyen bir kopyadır. Bu, kasadaki bir teyp, işi bitince ayrılan bir disk ya da ayrı bir hesap ve ayrı kimlik bilgileriyle yönetilen bir bulut alanı olabilir.
Kural basit: kurum yöneticisinin parolası ele geçtiğinde o kopyaya ulaşılamıyorsa kopya gerçekten izoledir. Aynı parola oraya da giriyorsa, izolasyon sadece kâğıt üzerindedir.
Yedek kadar önemli olan diğer konu, bir makineye bulaşan zararlının tüm ağa yayılmasını zorlaştırmaktır. Burada tek bir ürün değil, birkaç sıradan tedbirin bir arada uygulanması işe yarar.
Kötü haber geldiğinde ilk anlarda verilen kararlar, sonraki günlerin nasıl geçeceğini büyük ölçüde belirler. Panikle atılan adımlar hem delilleri hem de geri dönüş ihtimalini yok edebilir.
Geri dönüşü hiç denenmemiş bir yedek, yedek değil yalnızca iyimser bir varsayımdır.
Bu yazıyı okuduktan sonra şu soruların cevabını almak, çoğu kurumda eksiklerin tam olarak nerede olduğunu hızlıca ortaya çıkarır.
Bu maddelerin çoğu yeni yatırım değil, mevcut yapının gözden geçirilmesiyle ilgilidir. Zor olan kısmı satın almak değil, geri dönüşü düzenli olarak denemeyi alışkanlık haline getirmektir.
Ücretsiz bir değerlendirmeyle başlıyoruz. Mevcut durumunuzu çıkarıyor, riskleri ve eksikleri önceliklendirilmiş bir yol haritası halinde sunuyoruz.
Ücretsiz değerlendirme