Sayfa yükleniyor
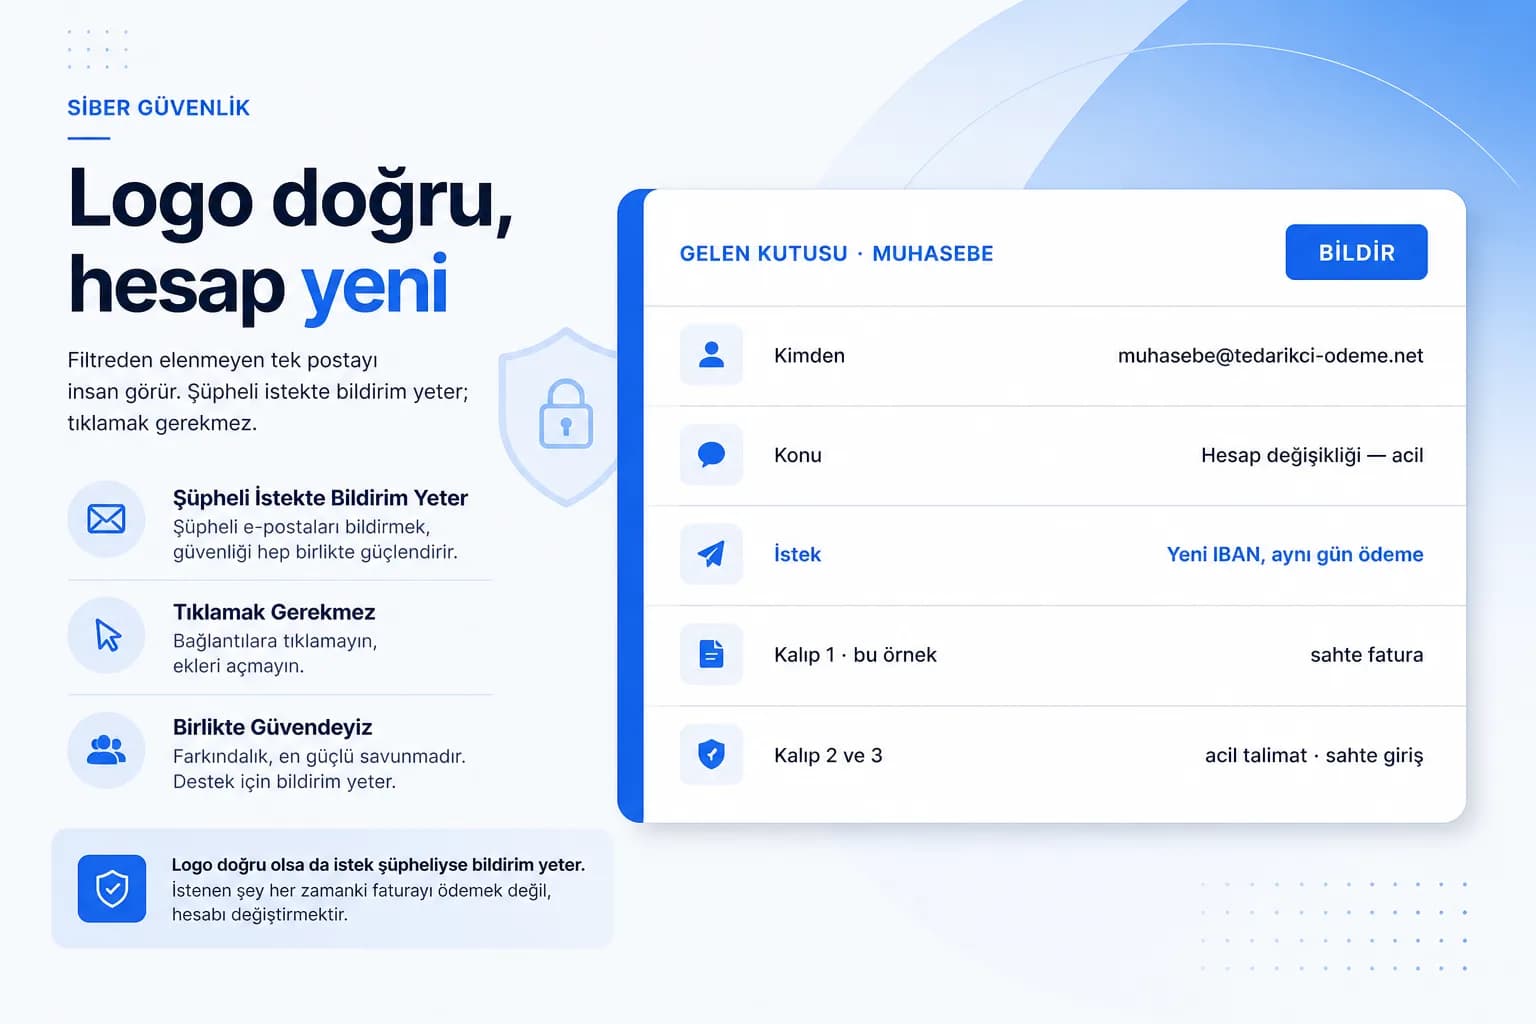
Oltalama e-postaları artık çoğunlukla bozuk çeviriyle gelmiyor. Birçoğu, firmanın gerçekten kullandığı bir hizmeti ya da gerçekten çalıştığı bir tedarikçiyi taklit ediyor. Logo doğru, imza bloğu doğru, Türkçesi düzgün.
Teknik önlemler bu postaların önemli bir bölümünü ayıklar. Ama hiçbir filtre kusursuz değildir ve elenmeyen tek bir posta, muhasebeden birinin yanlış hesaba ödeme yapması için yeterlidir. Son katman insandır.
Aşağıda yaygın olarak görülen üç kalıp, farkındalık çalışmasının nerede durduğu, simülasyonun nasıl kurgulanacağı ve şüpheli postanın nasıl bildirileceği var.
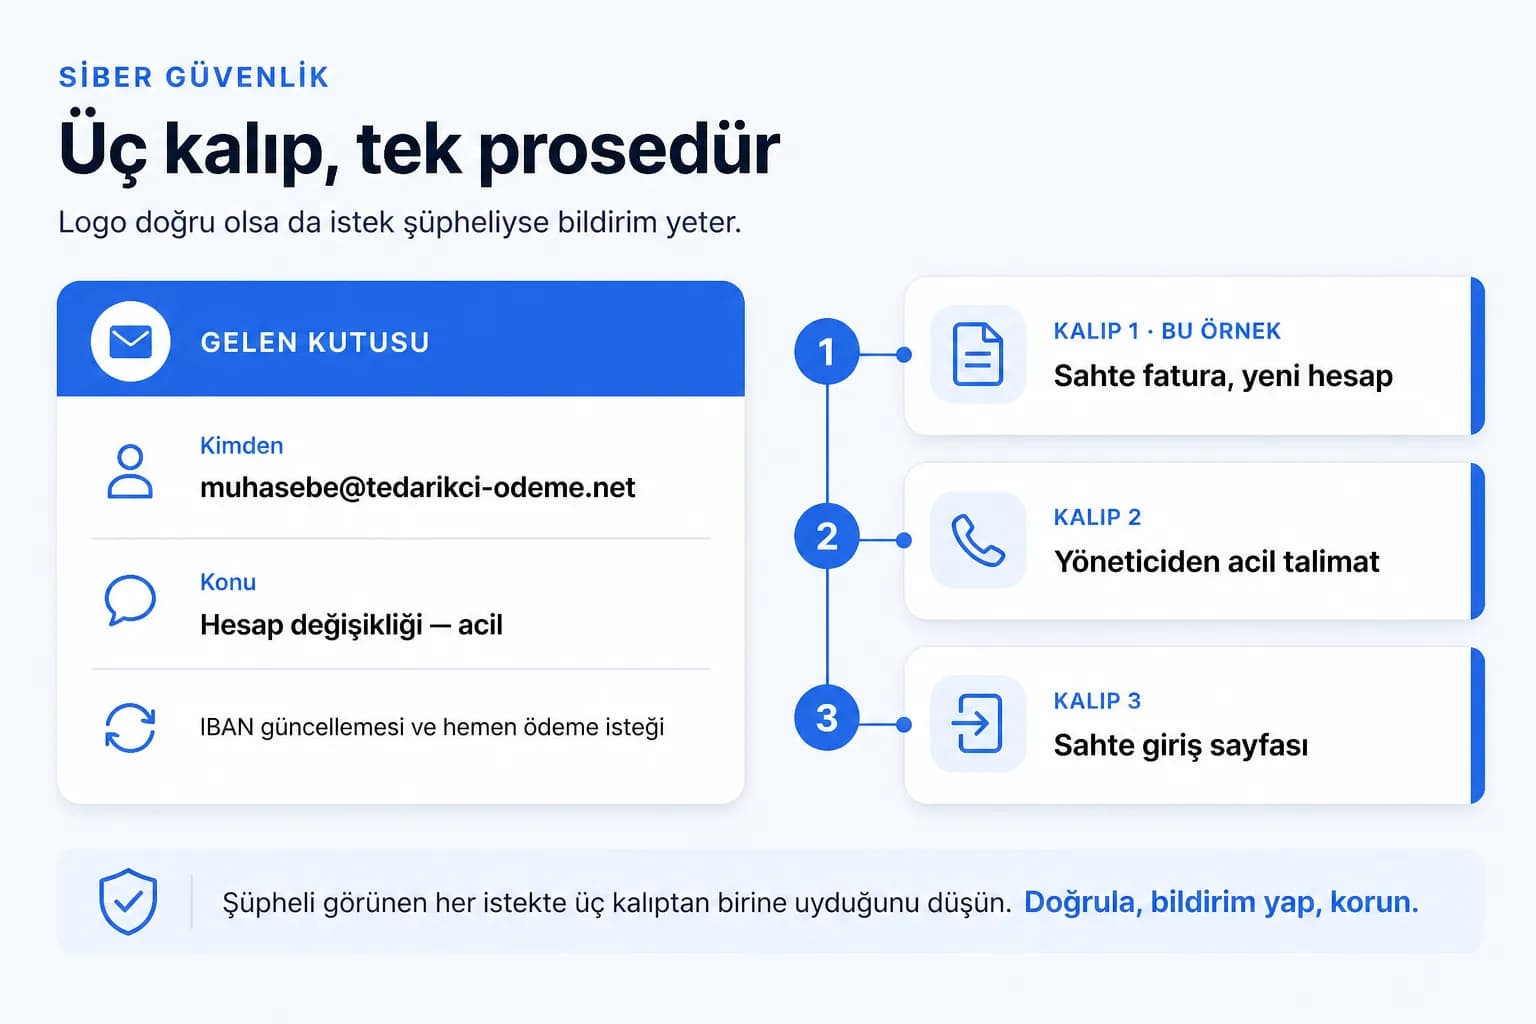
Tedarikçi adına gelen bir postada fatura eklidir ve nazik bir not vardır: banka hesabımız değişti, ödemeyi yeni IBAN'a yapınız. Bazen posta, gerçek bir yazışmanın devamı gibi görünür.
Kural basittir: ödeme bilgisi değişikliği e-posta üzerinden kabul edilmez. Firmada kayıtlı telefon numarası aranır ve doğrulanır. Postanın imzasında yazan numara aranmaz.
Genel müdür veya finans müdürü adına kısa bir mesaj gelir. Toplantıdadır, telefonla konuşamaz, acil bir ödeme ya da bir liste ister. Amaç, aciliyet ve hiyerarşi baskısıyla sorgulama refleksini kapatmaktır.
Görünen isim doğru olsa bile adres çoğu zaman benzer bir alan adındandır; bir harf eksiktir veya uzantı farklıdır. Yanıt adresinin (reply-to) ayrıca kontrol edilmesi gerekir.
E-posta bir dosya paylaşımı, kargo takibi ya da parola süresi dolumu bildirimi biçiminde gelir. Bağlantıya tıklandığında karşınıza bildiğiniz giriş ekranının kopyası çıkar. Kullanıcı adı ve parola yazıldığı anda karşı tarafa gider.
Bunun pratik savunması adres çubuğunu okumaktır. Giriş yapılacak sayfaya e-postadaki bağlantıdan değil, adres tarayıcıya yazılarak ya da yer iminden gidilir.
Farkındalık çalışması tek başına bir güvenlik kontrolü değildir. Elenmesi gereken postayı elemek filtrenin işidir; çalışandan beklenen, filtreden geçen istisnayı fark etmektir. Bu ayrım yapılmazsa sorumluluk haksız yere kullanıcıya yıkılır.
Bu yüzden eğitimden önce şunlar yerinde olmalı: e-posta kimlik doğrulama kayıtlarının (SPF, DKIM, DMARC) düzgün yapılandırılması, dışarıdan gelen postaların görünür şekilde işaretlenmesi, ek ve bağlantı taraması ve tüm hesaplarda çok adımlı kimlik doğrulama.
Çok adımlı kimlik doğrulama, parolası ele geçirilen bir hesabın doğrudan kullanılmasını engelleyen en etkili önlemlerden biridir.
Simülasyon, kontrollü bir sahte oltalama postasının çalışanlara gönderilmesi ve sonucun ölçülmesidir. Amacı kimseyi yakalamak değil, hangi senaryonun hangi ekipte iş gördüğünü görmektir.
Çıkan sayıları performans değerlendirmesine bağlamayın. Bağladığınız anda çalışanlar hata bildirmeyi bırakır ve elinizde yalnızca iyi görünen bir tablo kalır.
Çalışan şüphelendiği postayı nereye bildireceğini bilmiyorsa, eğitim yarım kalmıştır. Bildirim tek adımda ve tereddütsüz yapılabilmelidir.
En pratik yöntem, e-posta istemcisine eklenen bir “bildir” düğmesidir. Bu mümkün değilse tek bir adres de yeterlidir; önemli olan adresin herkesçe bilinmesi ve gelen bildirimlerin yanıtsız kalmamasıdır.
Yanlış alarm iyi haberdir. Şüphelenip bildiren çalışana teşekkür edilmeli, “boşuna uğraşmışsın” denmemelidir. Aksi hâlde bir dahaki sefere kimse bildirmez.
Bir çalışan bağlantıya tıkladıysa veya bilgilerini girdiyse, kaybedilecek vakit yoktur. Gecikmiş bir bildirim, müdahale için kalan hareket alanını daraltır. Bunu açıkça söyleyin ki kimse hatasını saklamasın.
Bu maddelerin çoğu için ayrı bir yatırım ya da uzun bir proje gerekmez. Asıl fark, çalışanın şüphelendiği anda ne yapacağını bilmesiyle ortaya çıkar.
Ücretsiz bir değerlendirmeyle başlıyoruz. Mevcut durumunuzu çıkarıyor, riskleri ve eksikleri önceliklendirilmiş bir yol haritası halinde sunuyoruz.
Ücretsiz değerlendirme