Sayfa yükleniyor
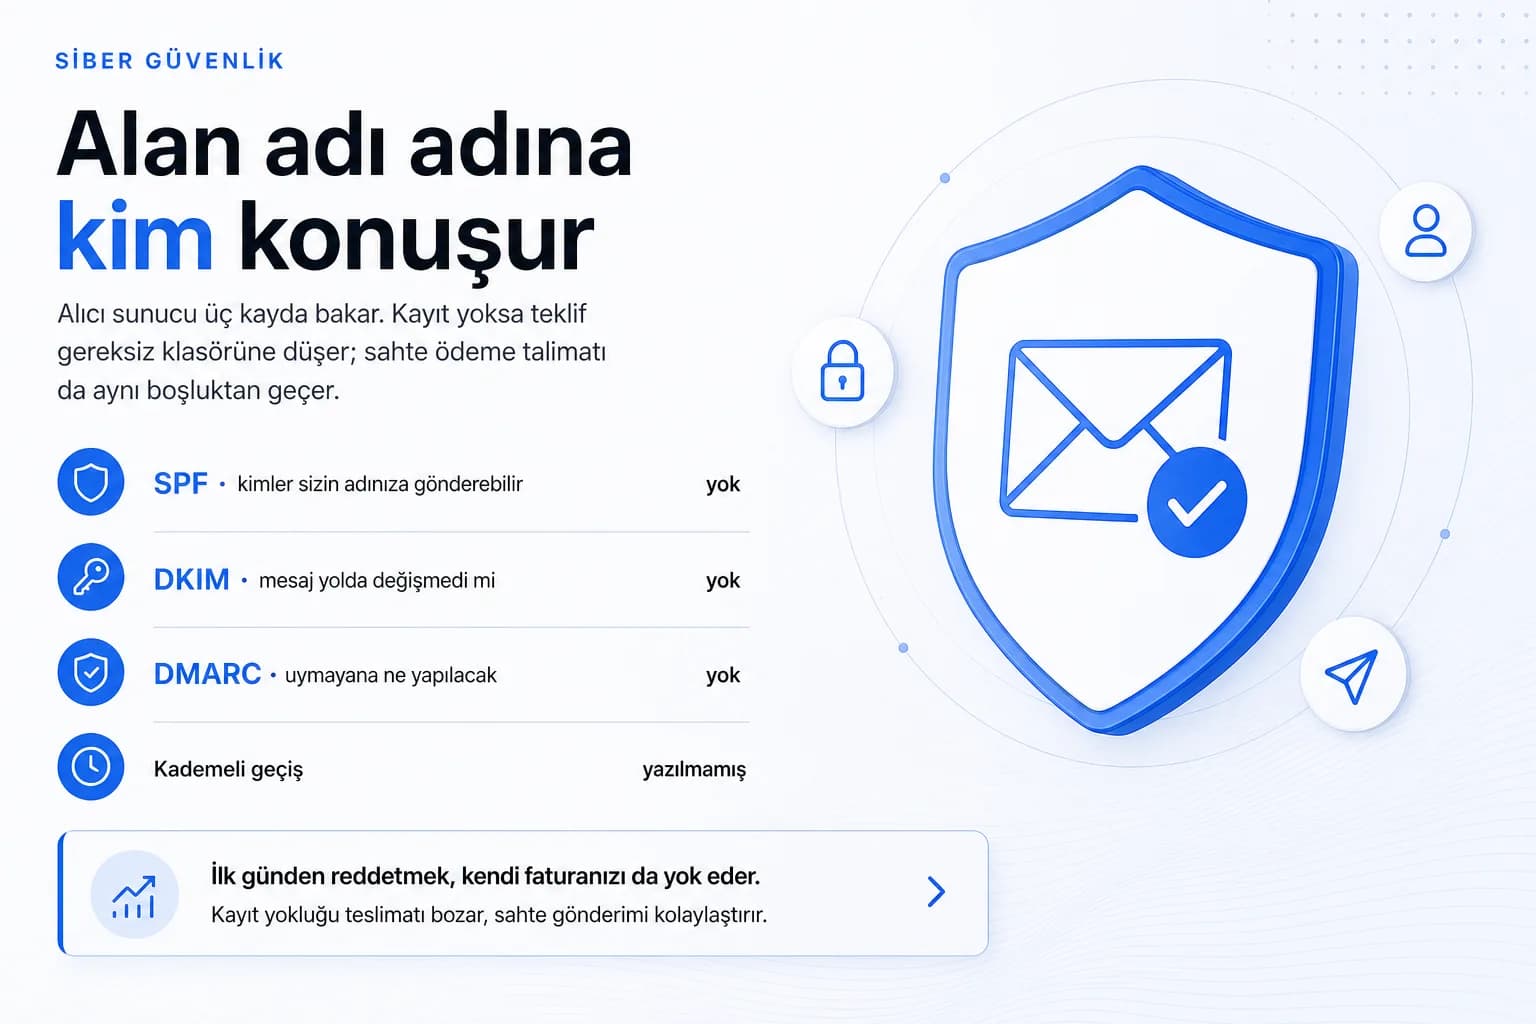
Teklifiniz karşı tarafa ulaşmadığında ilk akla gelen şey e-postanın içeriği olur. Oysa alıcı sunucunun sorduğu asıl soru şudur: bu mesaj gerçekten bu alan adının izin verdiği bir sistemden mi çıktı? Bu soruya net cevap veremeyen alan adları zamanla önce gereksiz klasörüne, sonra tamamen dışarı düşer.
Cevabı veren üç kayıt var: SPF, DKIM ve DMARC. Üçü de alan adınızın DNS kayıtlarında durur ve teknik olarak eklenmesi karmaşık değildir; ama yanlış kurgulanırsa kendi faturanızı, teklifinizi ve İK duyurunuzu da sessizce engeller.
Aynı üç kayıt, işin ikinci yüzünü de ilgilendiriyor: sizin alan adınız adına yapılan sahte gönderimleri. Muhasebeye düşen sahte ödeme talimatlarının bir kısmı tam olarak bu boşluktan besleniyor.
Bir e-postanın üzerindeki gönderen adresi, zarfın üstüne elle yazılmış bir isimden ibarettir. Protokol düzeyinde bunu doğrulayan bir mekanizma yoktur; ek kayıtlar tam olarak bu eksiği kapatmak için vardır.
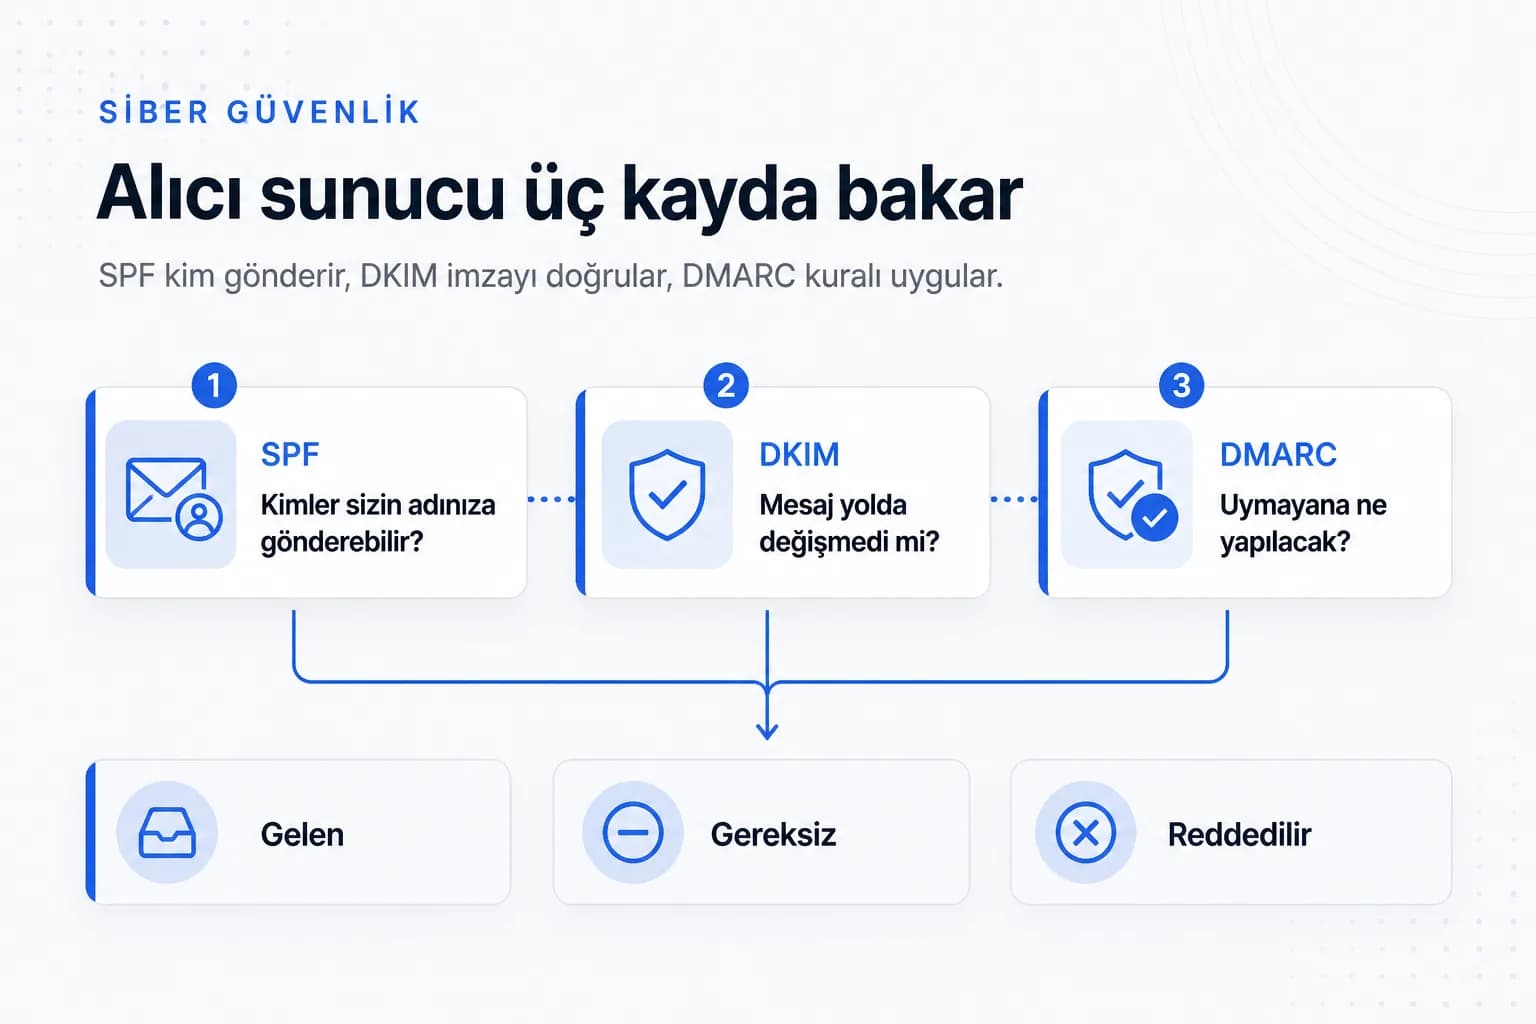
Alıcı taraf sırasıyla şunu kontrol eder: mesajı gönderen sunucu bu alan adı için yetkili mi, mesaj yolda değişmemiş mi ve bu kontroller başarısız olursa alan adı sahibi ne yapılmasını istiyor. Bu üç sorunun karşılığı SPF, DKIM ve DMARC'tır.
SPF, alan adınız için gönderim yapmasına izin verilen sunucuların listesidir. Alıcı, mesajın geldiği adresi bu listeyle karşılaştırır. Kendi posta sunucunuzun yanında e-fatura entegratörü, ERP, İK portalı ve pazarlama aracı gibi sizin adınıza mesaj üreten her sistem bu listede olmalıdır.
İki noktaya dikkat edin. SPF, kullanıcının ekranda gördüğü gönderen adresine değil, teknik dönüş adresine bakar; ayrıca e-posta bir yerden başka bir yere yönlendirildiğinde kolayca bozulur. Standart, bir SPF kaydının çözümlenmesi sırasında yapılabilecek sorgu sayısını da sınırlar; her yeni servis eklendikçe bu sınıra yaklaşırsınız, artık kullanılmayan servisleri kayıttan çıkarmak bu yüzden önemlidir.
DKIM, giden her mesaja sunucunuzun özel anahtarla attığı bir imza ekler. Alıcı, DNS'te yayınladığınız açık anahtarla bu imzayı doğrular. İmza tutuyorsa mesaj yolda değiştirilmemiş ve gerçekten yetkili bir sistemden çıkmış demektir.
DKIM, yönlendirmelere SPF'ye göre daha dayanıklıdır. Anahtarları belirli aralıklarla yenilemek, kullanılmayan seçicilerin kayıtlarını silmek ve alan adınız adına gönderim yapan her servisi ayrı ayrı imzalatmak iyi bir alışkanlıktır.
DMARC iki iş yapar. Birincisi, SPF veya DKIM sonucunun kullanıcının gördüğü gönderen alan adıyla uyumlu olmasını şart koşar. İkincisi, bu kontrol başarısız olduğunda ne yapılacağını siz belirlersiniz: hiçbir şey yapma, karantinaya al veya reddet.
DMARC'ın az bilinen ama en değerli tarafı raporlamadır. Kaydınıza bir rapor adresi yazdığınızda, alan adınız adına kimin nereden gönderim yaptığını görmeye başlarsınız. Bu raporlar, kimsenin haberi olmayan eski bir sunucuyu ya da doğrudan e-posta atan bir tarayıcıyı ortaya çıkarabilir.
İlk günden reddetme kademesine geçmek, kendi tekliflerinizi ve faturalarınızı sessizce yok ettirmenin en hızlı yoludur.
Bu senaryonun iki farklı biçimi var ve ikisi aynı önlemle çözülmez. Birincisinde saldırgan doğrudan sizin alan adınızı kullanır; düzgün kurulmuş bir DMARC politikası bunu büyük ölçüde keser.
İkincisinde ise saldırgan sizinkine benzeyen ayrı bir alan adı alır; bir harfi değiştirir ya da sonuna bir ek koyar. O alan adının kendi SPF ve DKIM kayıtları düzgündür, dolayısıyla teknik kontrollerden geçer. Burada teknik önlem tek başına yetmez, süreç devreye girmelidir.
Kimlik kayıtları doğruyken de mesajlar düşebilir. Toplu duyuruları kurumsal posta sunucunuzdan göndermek, geri dönen adreslere ısrarla yazmaya devam etmek ve listeden çıkma seçeneği sunmamak zamanla itibar kaybına yol açar.
Sunucunuzun ters DNS kaydının düzgün olması, bağlantılarda güncel şifreleme kullanılması ve giden IP adresinin engel listelerinde görünüp görünmediğinin ara ara kontrol edilmesi de aynı tabloya dahildir.
Aşağıdakiler görece kısa sürede kontrol edilebilir ve çoğu zaman gözden kaçmış bir ayrıntıyı ortaya çıkarır.
Bu kayıtları bir kez kurup unutmak mümkün değil; her yeni servis, her yeni entegrasyon tabloyu değiştirir. Değişikliği kimin takip edeceğini baştan belirlemek, sonradan kaybolan e-postaları aramaktan çok daha ucuz.
Ücretsiz bir değerlendirmeyle başlıyoruz. Mevcut durumunuzu çıkarıyor, riskleri ve eksikleri önceliklendirilmiş bir yol haritası halinde sunuyoruz.
Ücretsiz değerlendirme