Sayfa yükleniyor
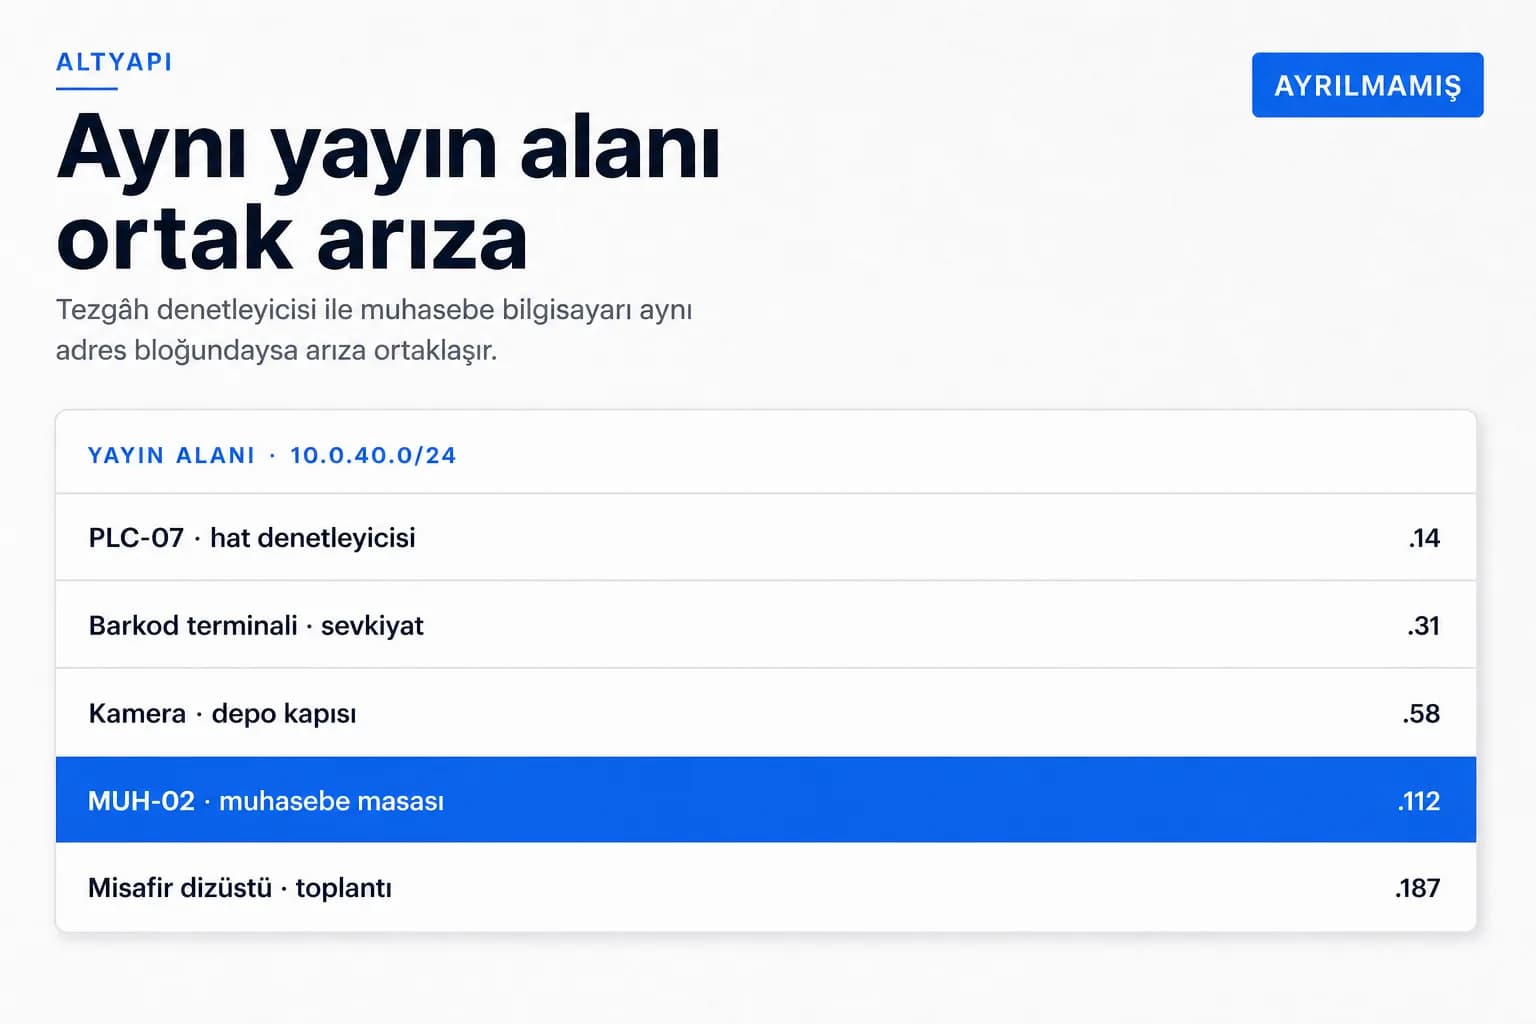
Fabrikalarda ağ çoğunlukla plana göre değil, ihtiyaca göre büyür. Yeni bir tezgâh gelir, en yakın switch'e takılır. Ardından bir kamera, bir barkod terminali, bir bina otomasyon paneli eklenir.
Birkaç yıl sonra muhasebedeki bilgisayarla hattaki denetleyici aynı adres bloğunda, aynı yayın alanında bulunur. Kimse böyle bir karar almamıştır; sonuç kendiliğinden oluşmuştur.
Üretim tarafındaki cihazların çoğu ağ güvenliği düşünülerek tasarlanmamıştır. Denetleyiciler, operatör panelleri, ölçüm cihazları ve destek dışı kalmış işletim sistemiyle çalışan tezgâh bilgisayarları genellikle kimlik doğrulaması olmayan protokoller kullanır ve güncellenemez.
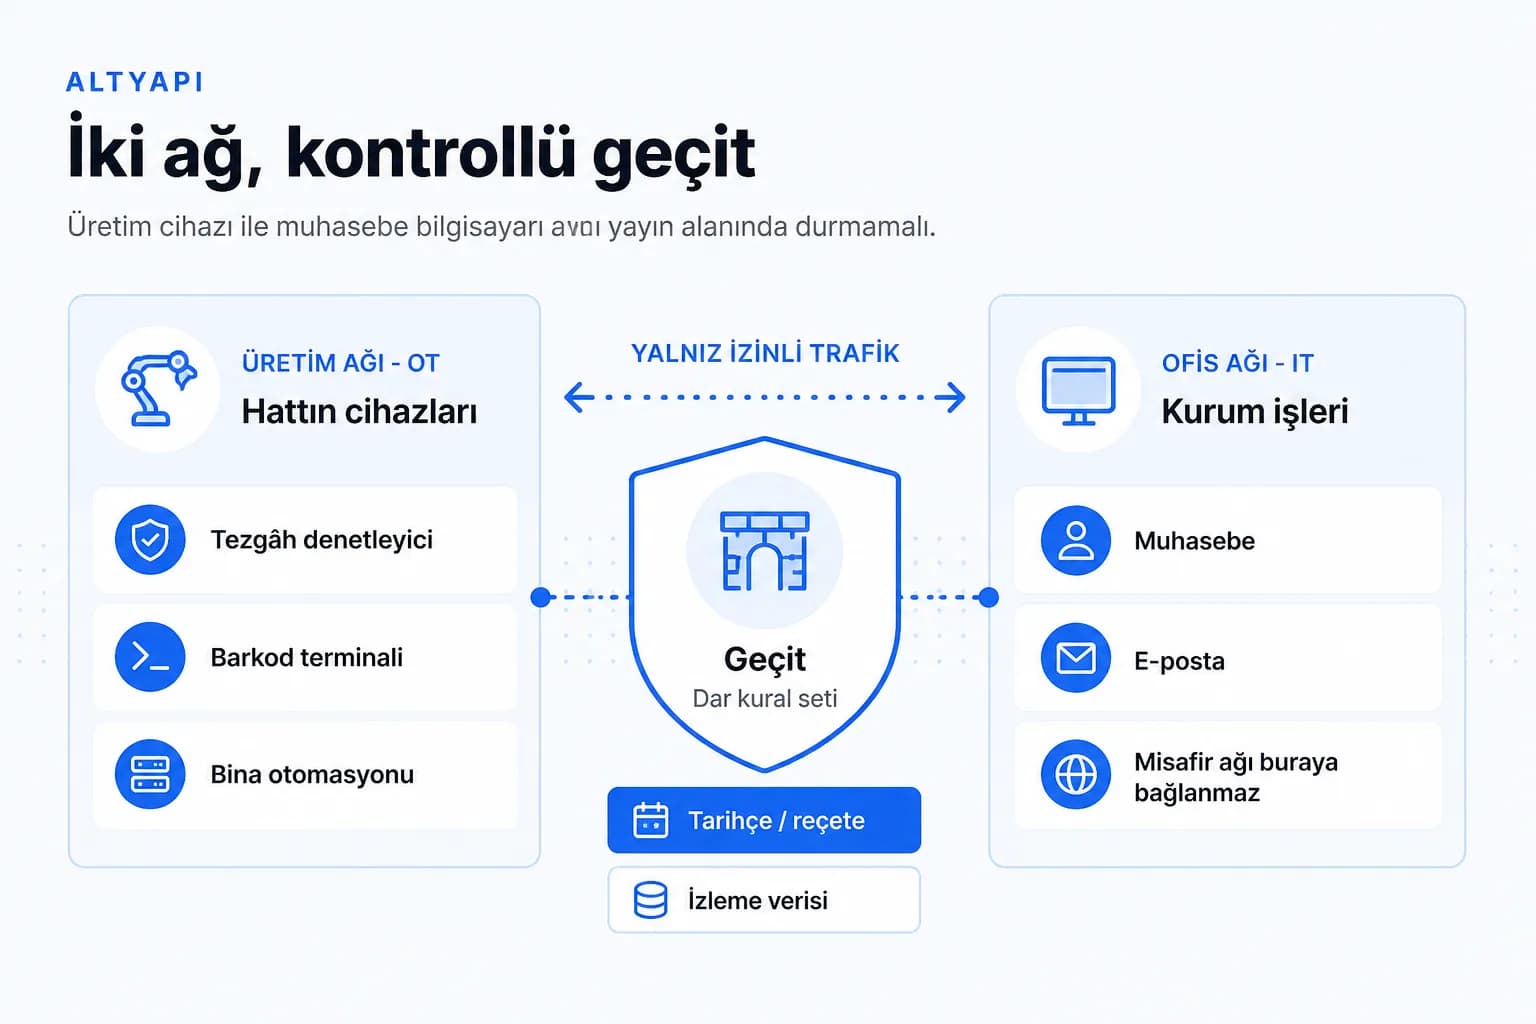
Ofis ağıyla aynı segmentte durduklarında bu cihazlar, bir e-posta ekinden gelen zararlının doğrudan ulaşabileceği mesafededir. Bir kullanıcı bilgisayarında başlayan olay, arada hiçbir engel olmadığı için sahaya kadar yayılabilir.
Sorun yalnızca güvenlik değildir. Yayın trafiği, yedekleme işleri veya toplu güncelleme indirmeleri, aynı segmenti paylaşan üretim trafiğinde gecikme yaratabilir. Bazı endüstriyel protokoller gecikmeye duyarlıdır ve bu gecikme hat duruşu olarak görünür.
Arıza anında sorunu ayırmak da zorlaşır. Her şey tek bir segmentte olduğunda, aksaklığın tezgâhtan mı yoksa ağdan mı geldiğini anlamak uzun sürer.
Segmentasyon switch yapılandırmasıyla değil, envanterle başlar. Hangi cihazın nerede olduğunu ve kiminle konuştuğunu bilmeden yapılan bölme, üretimi durdurur.
İlk adım genellikle mantıksal ayrımdır. Üretim cihazları kendi VLAN'larına, ofis kullanıcıları ayrı VLAN'lara alınır. Kameralar, misafir kablosuz ağı ve bina otomasyonu da kendi segmentlerine taşınır.
VLAN tek başına yeterli değildir. VLAN'lar arası trafiğin bir güvenlik duvarı üzerinden geçmesi gerekir; aksi halde yönlendirmeyi yapan cihaz tüm trafiği sorgusuz taşır ve ayrım yalnızca kâğıt üzerinde kalır.
Geçiş tek seferde yapılmaz. Yaygın yöntem, yeni segmenti kurup önce yalnızca izleme modunda çalıştırmak, gerçekte hangi trafiğin aktığını görmek, sonra kuralları kademeli olarak daraltmaktır.
Planlı duruş pencerelerini kullanın ve her adım için geri alma yöntemini önceden yazın. Bir kural yanlış olduğunda tartışmaya değil, hızlı geri almaya ihtiyaç duyulur.
Bir cihazın hangi trafiğe ihtiyaç duyduğunu bilmeden yazılan geniş izin kuralı, segmentasyonun sağladığı korumayı ilk günden geçersiz kılar.
Varsayılan kural her iki yönde de kapalı olmalı, izinler tek tek açılmalıdır. Genel yaklaşım, üretimden ofise ve internete doğru trafiği en aza indirmek; ofisten üretime doğru erişimi ise tanımlı sunucular üzerinden geçirmektir.
Üretim cihazlarının doğrudan internete çıkması, ofis dosya paylaşımına bağlanması veya kullanıcı oturumu taşıması için çoğu zaman gerçek bir gerekçe yoktur. Böyle bir istek geldiğinde, altta yatan ihtiyacı sormak genellikle daha dar bir çözüm ortaya çıkarır.
Ücretsiz bir değerlendirmeyle başlıyoruz. Mevcut durumunuzu çıkarıyor, riskleri ve eksikleri önceliklendirilmiş bir yol haritası halinde sunuyoruz.
Ücretsiz değerlendirme